Chiffrer librement : comment la France a libéralisé la cryptographie (1990-2004)
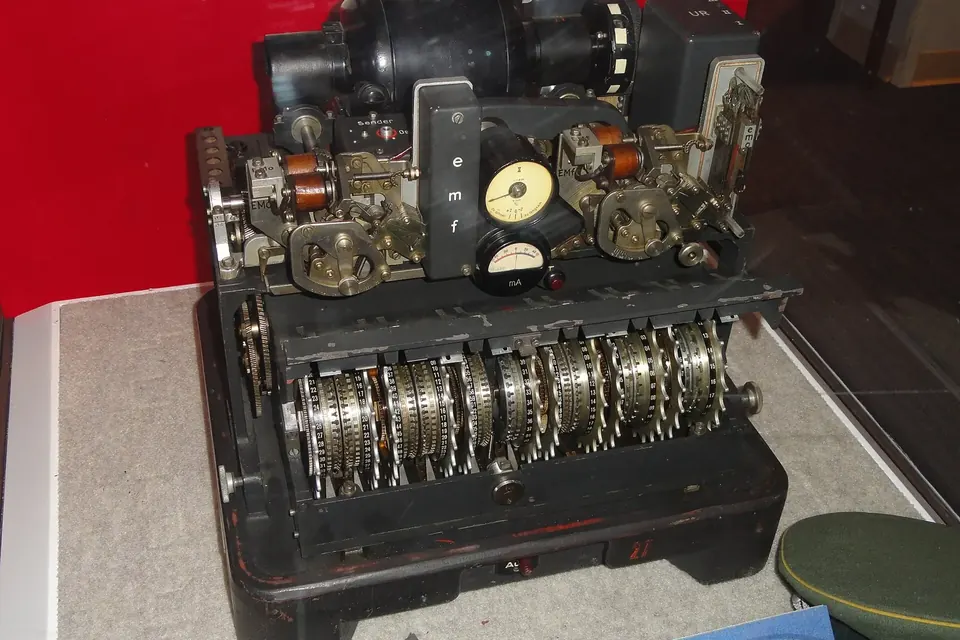
Aujourd'hui, chiffrer un message, un disque dur ou une conversation est un geste banal, souvent invisible. En France, ce geste a pourtant longtemps été réservé à l'État. Entre 1990 et 2004, le droit est passé d'un contrôle quasi militaire à un principe simple, inscrit dans la loi : l'utilisation des moyens de cryptologie est libre. Retour, textes à l'appui, sur une libéralisation qui s'est faite par étapes, et parfois à reculons.
Le point de départ : la cryptologie comme arme
Jusqu'à la fin des années 1980, les procédés de chiffrement étaient rangés en France parmi les matériels de guerre, dans le cadre hérité du décret-loi du 18 avril 1939. Fabriquer, vendre ou utiliser un dispositif destiné à rendre une communication inintelligible relevait donc d'un régime d'exception. Cette logique s'expliquait par l'histoire : de la Grande Guerre aux machines électromécaniques de la Seconde Guerre mondiale, le chiffre était d'abord une affaire de diplomates et d'états-majors.
L'informatique personnelle et les réseaux ont rendu ce cadre intenable. Les banques, les entreprises de télécommunications et les administrations avaient besoin de protéger des transactions ; les chercheurs publiaient des algorithmes que n'importe quel programmeur pouvait implanter. Il fallait un régime civil.
1990 : une première ouverture, très surveillée
La loi n° 90-1170 du 29 décembre 1990 sur la réglementation des télécommunications pose, dans son article 28, le premier régime civil de la cryptologie. Elle distingue deux usages :
- l'authentification et le contrôle d'intégrité (prouver qui envoie un message et qu'il n'a pas été modifié), soumis à une simple déclaration préalable ;
- la confidentialité (rendre le contenu illisible pour un tiers), soumise à une autorisation du Premier ministre.
Les dossiers sont instruits par le Service central de la sécurité des systèmes d'information (SCSSI), rattaché au secrétariat général de la défense nationale. En pratique, un particulier qui voulait protéger ses courriels avec un logiciel de chiffrement fort se trouvait hors la loi, à moins d'obtenir une autorisation que personne ne demandait. C'est précisément l'époque où se diffuse, depuis les États-Unis, le logiciel PGP publié par Phil Zimmermann en 1991.
1996 : la solution des « tiers de confiance »
La loi n° 96-659 du 26 juillet 1996 de réglementation des télécommunications réécrit l'article 28. L'authentification devient libre. Pour la confidentialité, le législateur invente un compromis : l'usage d'un moyen de chiffrement est libre s'il repose sur des clés gérées par un organisme agréé, le « tiers de confiance ». Ce tiers conserve une copie des clés et doit la remettre aux autorités habilitées sur réquisition. À défaut, le régime d'autorisation demeure.
Les décrets d'application ne paraissent qu'en 1998 : les décrets n° 98-101 et n° 98-102 du 24 février 1998 fixent les procédures de déclaration et d'autorisation ainsi que les conditions d'agrément des tiers de confiance, et un décret du 23 mars 1998 dresse la liste des moyens dispensés de formalités. Le seuil d'usage libre est alors fixé à des clés de 40 bits, une longueur déjà jugée faible par les spécialistes.
Le système est critiqué de toutes parts. Les associations de défense des libertés y voient un dépôt obligatoire des clés qui ne dit pas son nom ; les entreprises redoutent le coût et la complexité ; les cryptographes rappellent qu'un dispositif de séquestre crée un point de vulnérabilité supplémentaire. Peu de tiers de confiance seront effectivement agréés.
1997-1999 : le tournant politique
Le 25 août 1997, à l'université d'été de la communication d'Hourtin, le Premier ministre Lionel Jospin présente sa feuille de route pour « l'entrée de la France dans la société de l'information » et annonce un réexamen de la politique de cryptologie. Le programme d'action gouvernemental qui suit, en janvier 1998, inscrit la sécurité des échanges parmi ses priorités.
La rupture intervient le 19 janvier 1999, à l'issue du comité interministériel pour la société de l'information. Le gouvernement annonce que l'usage de la cryptologie a vocation à devenir entièrement libre et, à titre transitoire, relève de 40 à 128 bits le seuil en dessous duquel aucune autorisation n'est nécessaire. Deux décrets du 17 mars 1999 traduisent l'annonce :
- le décret n° 99-200 élargit les catégories de moyens et de prestations dispensées de toute formalité ;
- le décret n° 99-199 rend libre l'utilisation de matériels et logiciels dont la clé est comprise entre 40 et 128 bits, dès lors que le producteur, le fournisseur ou l'importateur a fait une déclaration préalable.
Au-delà de 128 bits, l'autorisation reste théoriquement requise. Mais le mécanisme des tiers de confiance perd l'essentiel de son intérêt : il n'est plus nécessaire de confier ses clés à quiconque pour utiliser un chiffrement robuste.
2004 : « L'utilisation des moyens de cryptologie est libre »
La loi annoncée en 1999 se fait attendre. Le projet de loi sur la société de l'information, présenté en 2001, n'est pas adopté avant la fin de la législature. C'est finalement la loi n° 2004-575 du 21 juin 2004 pour la confiance dans l'économie numérique (LCEN) qui tranche. Son article 30 commence par une phrase devenue célèbre : « L'utilisation des moyens de cryptologie est libre. »
La liberté d'utilisation ne signifie pas absence de règles. La LCEN maintient des formalités sur la chaîne commerciale :
| Opération | Régime depuis la LCEN |
|---|---|
| Utiliser un moyen de chiffrement | Libre, quelle que soit la longueur de clé |
| Fournir, importer ou transférer depuis un État de l'Union un moyen n'assurant que l'authentification ou l'intégrité | Libre |
| Fournir, importer ou transférer un moyen assurant la confidentialité | Déclaration préalable auprès de l'administration, sauf exemptions prévues par décret |
| Exporter hors de l'Union | Autorisation, aujourd'hui largement régie par le règlement européen sur les biens à double usage |
Les modalités ont été précisées par le décret n° 2007-663 du 2 mai 2007. Les déclarations et autorisations sont aujourd'hui traitées par l'Agence nationale de la sécurité des systèmes d'information (ANSSI), créée en 2009 et héritière de la DCSSI, elle-même successeur du SCSSI.
Ce que la loi encadre encore
La liberté d'utiliser n'est pas une immunité. Le Code pénal prévoit une aggravation des peines lorsqu'un moyen de cryptologie a servi à préparer ou commettre un crime ou un délit (article 132-79). Surtout, depuis la loi du 15 novembre 2001 relative à la sécurité quotidienne, l'article 434-15-2 punit le refus de remettre aux autorités judiciaires la « convention secrète de déchiffrement » d'un moyen susceptible d'avoir été utilisé pour une infraction.
Cette disposition a été jugée conforme à la Constitution par le Conseil constitutionnel (décision n° 2018-696 QPC du 30 mars 2018), qui a relevé qu'elle ne s'applique qu'à une personne ayant connaissance de la convention et que l'enquête doit établir l'existence d'un lien avec une infraction. En 2022, l'assemblée plénière de la Cour de cassation a considéré que le code de déverrouillage d'un téléphone peut constituer une telle convention lorsque ce téléphone est équipé d'un moyen de cryptologie. Ces questions, à la frontière entre droit de ne pas s'auto-incriminer et efficacité des enquêtes, restent discutées.
À garder en tête. Cet article retrace l'évolution des textes ; il ne constitue pas une consultation juridique. Pour une situation précise — commercialisation d'un produit, exportation, procédure pénale —, les textes en vigueur sur Légifrance et les pages de l'ANSSI font foi, et un avocat reste l'interlocuteur adapté.
Pourquoi cette histoire compte encore
Les débats des années 1990 n'ont pas disparu : ils ont changé de vocabulaire. Le séquestre des clés de 1996 réapparaît régulièrement sous la forme de demandes d'« accès exceptionnel » aux messageries chiffrées de bout en bout, en France comme au niveau européen. Les arguments échangés sont souvent les mêmes : nécessité des enquêtes d'un côté, impossibilité technique de créer une porte dérobée qui ne servirait qu'aux autorités légitimes de l'autre. La CNIL et le Conseil national du numérique ont, à plusieurs reprises, rappelé l'importance du chiffrement pour la sécurité de tous.
Relire l'échec des tiers de confiance éclaire ces discussions : un dispositif conçu pour concilier surveillance et sécurité n'a convaincu ni les utilisateurs, ni les industriels, et l'État lui-même l'a abandonné en moins de trois ans. Pour les notions techniques qui sous-tendent ces débats, voir notre fiche Chiffrement : les notions de base.
Sources
- Loi n° 90-1170 du 29 décembre 1990 sur la réglementation des télécommunications, article 28 (Journal officiel, consultable sur Légifrance).
- Loi n° 96-659 du 26 juillet 1996 de réglementation des télécommunications, article 17 ; décrets n° 98-101 et n° 98-102 du 24 février 1998.
- Décrets n° 99-199 et n° 99-200 du 17 mars 1999 ; réponses ministérielles publiées par l'Assemblée nationale (XIe législature) sur le régime transitoire des 128 bits.
- Loi n° 2004-575 du 21 juin 2004 pour la confiance dans l'économie numérique, articles 29 à 40 (Légifrance).
- Conseil constitutionnel, décision n° 2018-696 QPC du 30 mars 2018.
- ANSSI, « Crypto, le webdoc », chapitre III : sécurité, secret et légalité.
 Cryptographie
Les notions de base du chiffrement
Clé secrète, clé publique, signature, bout en bout : le vocabulaire indispensable, sans formules.
 Régulation de l'internet
L'autorégulation, une histoire française
Charte, conseil, forum : trente ans de tentatives pour fixer les règles du réseau sans passer par la loi.